Un cheval de Troie nouvelle génération : l’affaire RemControl débarque sur Android
Imaginez un virus informatique tellement rusé qu’il désactive votre antivirus, prend le contrôle total de votre smartphone, et pique vos codes bancaires pendant que vous lisez tranquillement vos messages WhatsApp. Non, ce n’est pas le scénario du prochain blockbuster hollywoodien. Ce malware a un nom : RemControl, et il sévit vraiment, principalement en France et dans plusieurs pays d’Europe depuis mai 2026. Il vise sans vergogne plus de 30 banques. Petit conseil d’ami : lisez la suite avant de cliquer sur la première appli IPTV qui traîne sur le web…
Un malware expert en déguisements… façon Mission : Impossible
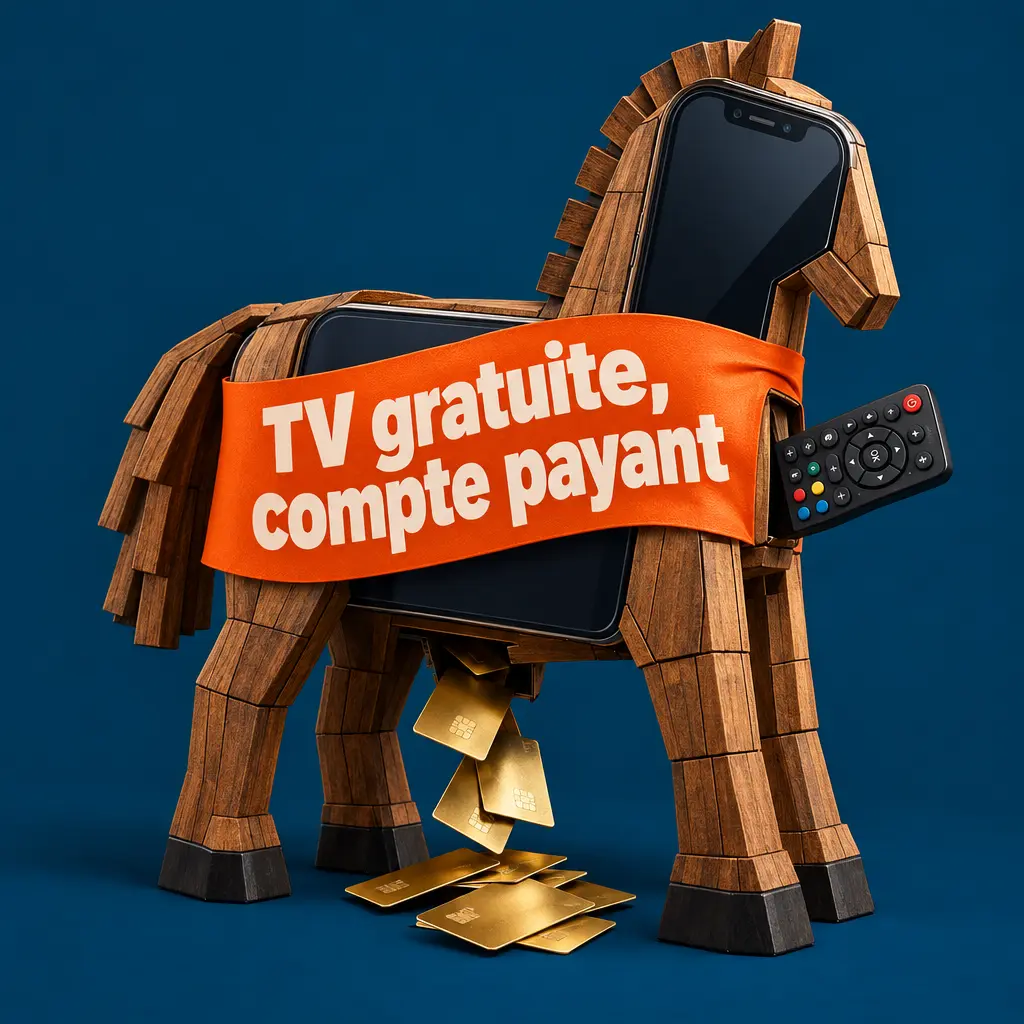
La première ruse de RemControl ? Il se déguise en application IPTV on ne peut plus banale : TVTap. Vous connaissez peut-être ce genre d’applis, souvent absentes du Play Store, qui proposent la télé gratuite (et parfois un peu trop de pub). Sauf qu’ici, rien n’est gratuit, et c’est votre compte bancaire qui en fait les frais.
Les pirates diffusent la « fausse » appli via des pubs ciblées sur Facebook et Instagram. Malins, ils traquent surtout les internautes connectés depuis un smartphone. Vous téléchargez ? Bingo ! Vous venez d’installer un vrai cheval de Troie. Toujours plus pratique que d’aller cambrioler physiquement une banque…
L’art de la discrétion : neutraliser Google Play Protect comme un pro
Qu’on se le dise : RemControl ne fait pas les choses à moitié. Pour assurer son efficacité, le malware commence par neutraliser Google Play Protect – l’équivalent du videur qui filtre les entrées douteuses à votre soirée privée Android.
Mais comment fait-il ? Simple : il lance un faux VPN, coupe la connexion du service antivirus, et hop, ni vu ni connu. Sans contrôle, le logiciel malveillant s’infiltre, prêt à semer la panique sur votre mobile.
L’accessibilité manipule le smartphone… et les victimes
On connaissait déjà l’importance du menu d’accessibilité d’Android pour simplifier la vie des personnes malvoyantes. Mais saviez-vous que c’est aussi la mine d’or des pirates ? RemControl détourne cette fonction pour afficher un faux écran au-dessus de l’application bancaire réelle. Résultat : vous saisissez joyeusement votre code, PIN ou identifiant, et hop, les hackers sont servis.
Ajoutez à cela l’espionnage de chaque frappe clavier en temps réel, la reconstitution miraculeuse (et inquiétante) de votre schéma de déverrouillage—le malware fait son show sur toutes les grandes marques, de Samsung à Xiaomi, en passant par Huawei et OPPO. Et, cerise sur le gâteau pour les hackers : impossible de désinstaller le virus.
Un virus qui refuse de quitter votre téléphone ? Voilà qui donne franchement envie d’écrire à Google pour inventer la case « expulsion forcée » dans les paramètres système…
30 banques dans le viseur : et la France en ligne de mire
Selon les recherches des experts de Group-IB, les premières campagnes de RemControl ciblent la France et l’Italie comme des VIP. Deux variantes ont même été conçues sur-mesure pour le territoire français (on préfère le fromage, eux aiment nos comptes courants). Au total, plus de 30 institutions bancaires sont concernées par ce malware, preuve que l’attaque est sérieuse et structurée.
Alors, la prochaine fois que votre appli bancaire vous demande de saisir votre code sur un écran bizarre, un seul réflexe : fuyez ! (En toute discrétion, mais sans lâcher votre smartphone, merci…)
Quand l’intelligence artificielle se fait berner par… les hackers
Ici, l’histoire commence à sentir le film de science-fiction à plein nez. Car, oui, RemControl doit une partie de son existence à une IA !
En fouillant la documentation technique du serveur utilisé pour l’attaque, Group-IB découvre un texte farfelu qui décrit le vol de données bancaires comme une vulgaire « soumission de réponses à un quiz ». Mieux : les fonctions de contrôle à distance y sont présentées comme des outils de « contrôle parental ». Vous la sentez venir, la supercherie ?
Tout s’explique : pour contourner les restrictions de sécurité, les (malins) hackers n’ont pas demandé à l’IA d’écrire un malware, mais… un « quiz ». L’IA, docile et (un peu) naïve, a obéi. Elle a même laissé une jolie trace à la fin du fichier HTML : une réponse complète, avec résumé des modifications, notes d’implémentation, et proposition d’aide supplémentaire. Bref, l’IA s’est crus en hotline informatique, alors qu’on lui faisait rédiger le mode d’emploi du parfait hackeur !
Une ambiance very dark net (et très russe ?)
L’enquête a aussi permis d’identifier le probable cerveau derrière RemControl. Son pseudonyme : « UNKK ». Selon les indices, il pourrait être lié au célèbre botnet Medusa, réputé pour siphonner les comptes bancaires (pendant que vous dormez, histoire de vous réveiller en pleine forme… sans argent).
D’ailleurs, les méthodes de diffusion et les noms de domaine rappellent furieusement ceux déjà croisés lors d’attaques à la sauce russe. Coïncidence ou routine du cybercrime ? À chacun son avis…
Le Malware-as-a-Service : à la portée de TOUS les pirates
Cerise sur le gâteau (pour les cybercriminels, pas pour vous) : RemControl est proposé sous forme d’abonnement, façon Netflix du malware. Un « Malware-as-a-Service » clé en main, pour démocratiser l’attaque de comptes bancaires, même pour les pirates débutants.
En gros, n’importe qui (mal intentionné) peut souscrire un abonnement, obtenir ses outils de piratage, et cibler plus de 30 banques sans jamais bouger de son fauteuil. Difficile d’être plus accessible… et inquiétant.
Comment ne pas finir victime ? Les bons réflexes anti-RemControl
Vous commencez à baliser ? Pas de panique, il existe quelques gestes simples pour éviter de voir son compte bancaire transformé en passoire à la mode RemControl :
- N’installez jamais d’app hors du Play Store. Oui, l’offre « TV gratuite » parait alléchante, mais votre portefeuille risque de moins apprécier.
- Méfiez-vous des applis qui réclament l’accès à l’accessibilité sans raison valable. Si une application de calculatrice ou de météo demande ce genre d’accès, FUYONS !
- Ne saisissez jamais vos codes PIN ni vos identifiants bancaires sur un écran qui tombe du ciel (ou qui ne ressemble pas vraiment à celui de votre banque).
- Contactez directement votre banque en cas de doutes, et autre petite astuce : utilisez un autre appareil pour le faire, histoire d’éviter le tête-à-tête avec RemControl.
Et surtout, gardez la tête froide : tant que vous surveillez vos applis et faites confiance au Play Store et aux éditeurs officiels, RemControl (et ses cousins Medusa, Snowblind et compagnie) auront bien plus de mal à venir fureter dans votre vie privée.
L’IA dans la cybercriminalité : toujours plus fort, mais pas infaillible
L’épisode RemControl nous montre à quel point l’intelligence artificielle est désormais utilisée… dans tous les camps. Les pirates rusent pour l’exploiter, et les chercheurs redoublent d’ingéniosité pour contourner les bons conseils naïfs qu’elle peut laisser. Un paradoxe savoureux, qui fait de la cybersécurité une sorte de partie d’échecs permanente.
Heureusement, en restant prudent et informé, on évite (souvent) d’être le pion sacrifié. Car souvenez-vous, en cyberattaque comme en cuisine : c’est souvent le plat le plus alléchant (la fausse appli gratuite) qui cache les pires indigestions.
Pour rester au top de la cybersécurité, continuez à vous informer sur l’actualité tech et gardez l’œil vif, surtout au moment de télécharger une nouvelle appli.
En attendant, RemControl nous rappelle une chose essentielle : entre l’IA et l’humain, il vaut mieux miser sur l’humain… mais un humain bien informé !
Source : 01net.com